El Apagón en España: ¿Error Técnico o Ciberataque Estratégico?
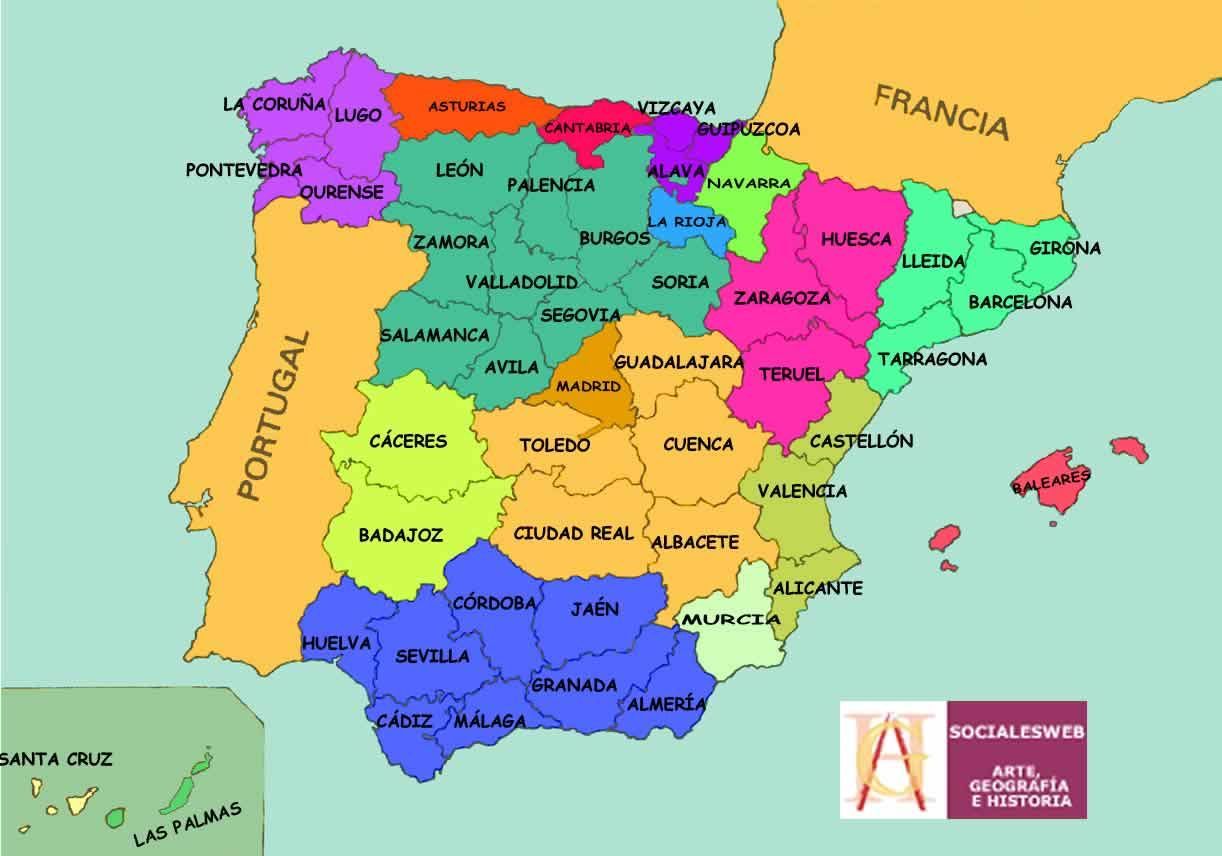
El reciente apagón eléctrico que afectó a diversas regiones de España ha encendido las alarmas no solo por su impacto inmediato en la infraestructura crítica, sino también por la posibilidad de que detrás del suceso se esconda una amenaza silenciosa: el hacking o sabotaje digital de plantas de energía.
Aunque las autoridades inicialmente atribuyeron el corte de energía a «fallos técnicos» en el sistema de distribución, los expertos en seguridad cibernética y en infraestructura crítica han advertido que en la actualidad ninguna gran interrupción eléctrica puede descartarse como un simple accidente sin una investigación exhaustiva en el terreno digital.
El apagón, que duró varias horas en algunas zonas, afectó a múltiples sectores: hospitales, sistemas de transporte, empresas tecnológicas y centros de comunicación. Aunque las plantas de generación energética —centrales nucleares, hidroeléctricas y ciclos combinados— poseen protocolos de seguridad robustos, no son inmunes a las amenazas cibernéticas que, en los últimos años, han escalado en sofisticación.
Posibilidadas de porque ocurrio el apagon:
1.- Error humano 50%
2.- Ataque cibernetico 30%
3.- Sabotaje interno 10%
4.- Evento natural 10%
Casos recientes en otros países, como el ataque al oleoducto Colonial en Estados Unidos o las intrusiones en redes eléctricas en Ucrania, han demostrado que los ciberataques a infraestructuras energéticas ya no son una hipótesis, sino una realidad tangible.
Basados en patrones globales y el estado actual de las amenazas digitales, podemos considerar las siguientes posibilidades:
- Acceso inicial: utilizando phishing, malware o explotación de vulnerabilidades en sistemas de control industrial (ICS/SCADA).
- Movilidad lateral: los atacantes navegan por la red interna, identificando sistemas críticos.
- Sabotaje o alteración: modifican parámetros de operación, desconectan líneas de transmisión o provocan daños físicos en equipos.
- Encubrimiento: eliminan rastros digitales para dificultar la atribución.
Este tipo de ataques pueden permanecer meses ocultos antes de activarse, lo que representa un desafío enorme para la ciberseguridad nacional.1. Auditorías de ciberseguridad específicas para infraestructuras críticas.
Es urgente realizar escaneos periódicos de vulnerabilidades y simulaciones de ataques (red teaming).
2. Fortalecimiento de la colaboración público-privada.
Las plantas privadas y estatales deben compartir en tiempo real indicadores de compromiso y amenazas.
3. Capacitación continua del personal operativo y de seguridad.
El eslabón más débil suele ser el factor humano; la formación constante en protocolos de respuesta es esencial.
4. Planes de contingencia multiescenario.
No solo deben existir protocolos para fallos técnicos, sino también para ciberataques orquestados.